Administrar nuestros RouterOS de MikroTik es sencillo, se pueden crear distintos usuarios para acceder a él, de esta manera podemos mantener nuestro router seguro estableciendo diferentes usuarios con distintos privilegios.
Cuando creamos un usuario podemos darle los permisos necesarios para su nivel de acceso, por ejemplo, que sea solo lectura, si queremos ser más detallados podemos indicar los servicios uno a uno. Más información en su Wiki.
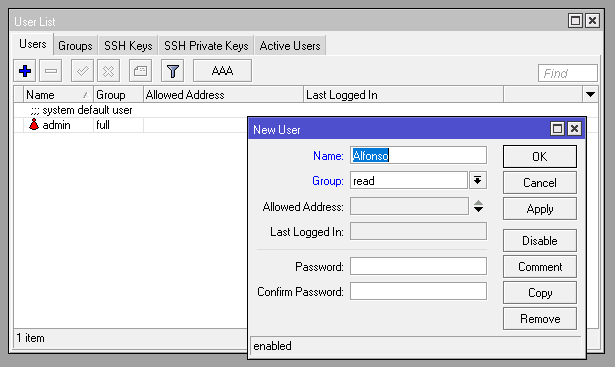
Con estos usuarios nos podemos conectar a nuestro router desde:
- La consola local
- Vía terminal serial
- Vía telnet / ssh
- Winbox / WebFig
A cada usuario se asigna un grupo de usuario (user group), en el cual se definen los derechos/permisos que posee dicho usuario. Una política de grupo (group policy) es una combinación de diferentes políticas individuales.
Cuando la autenticación del usuario se realiza a través de RADIUS, se debe configurar previamente el Cliente RADIUS.
Grupo de usuarios
Mediante la ruta /user group, o a través de la interfaz de WinBox, podemos asignar los diferentes permisos y derechos de acceso a los diferentes tipos de usuarios.
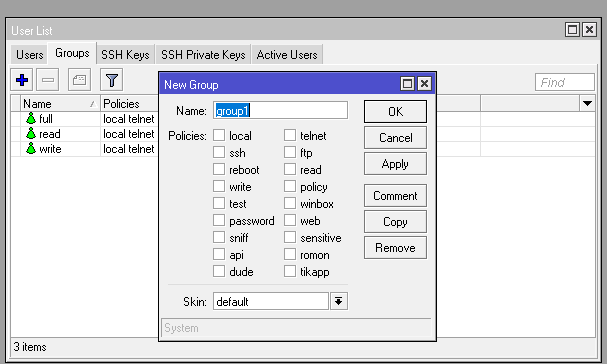
Existen tres Grupos de Sistema (system group) que no pueden ser eliminados: read, write y full:
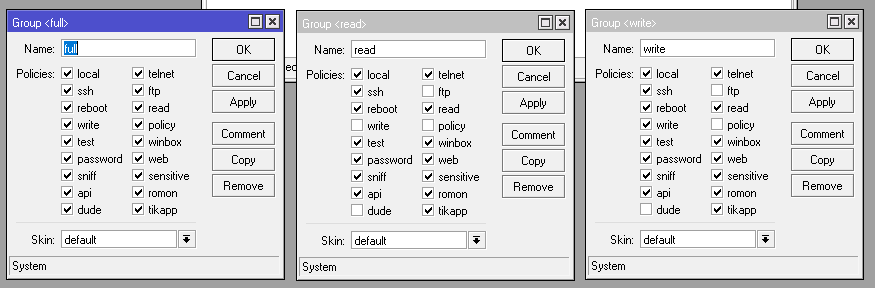
Algunas de esas políticas de grupo son:
- local – Permite acceso a la configuración del sistema localmente sin restricciones mayores.
- telnet – Permite acceso remoto mediante Telnet.
- ssh – Permite acceso remoto mediante SSH.
- ftp – Permite el uso del protocolo FTP para subir o descargar archivos al router.
- reboot – Permite reiniciar el dispositivo.
- read – Solo permite visualizar la configuración sin hacer cambios.
- write – Permite modificar la configuración del sistema.
- policy – Permite modificar las políticas de usuarios y sus permisos.
- test – Se usa para realizar pruebas del sistema.
- winbox – Permite el acceso al router mediante Winbox (la interfaz gráfica de MikroTik).
- password – Permite cambiar la contraseña del usuario.
- web – Permite el acceso a la interfaz web de administración.
- sniff – Permite el uso de herramientas de análisis de tráfico de red (Sniffer).
- sensitive – Da acceso a configuraciones sensibles, como credenciales o claves.
- romon – Permite el acceso y configuración de RoMON (Red de Monitoreo de MikroTik).
Usuarios del Router (router users)
La base de datos de usuarios del router guarda información como, nombre de usuario (username), contraseña (password), direcciones de acceso permitidas (allowed access addresses) y el grupo (group) de administración personal del router.
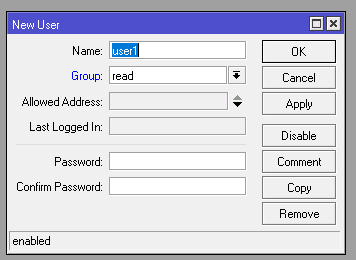
Siempre debe existir un usuario con todos los derechos, este usuario no podrá ser eliminado.
Con el comando /user print podemos ver todos los usuarios del sistema.
Monitoreo de los usuarios activos
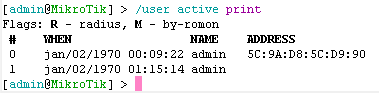
El comando /user active print muestra el usuario activo actual junto con sus respectivas estadísticas.
AAA Remoto
Esta es una característica que habilita al router MikroTik para realizar autenticación y contabilización vía RADIUS server. La base de datos de usuario de RADIUS se consulta únicamente si el usuario requerido no se encuentra en la base de datos de usuarios locales (router).
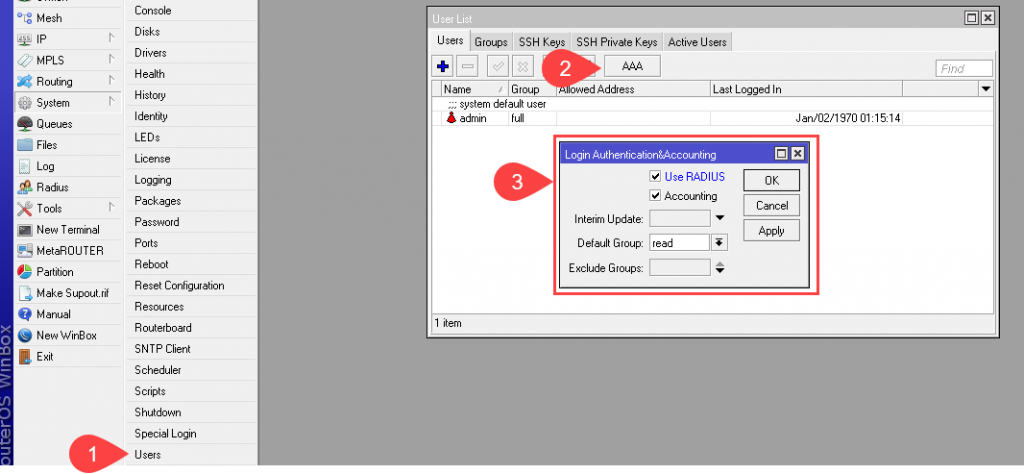
Si se está usando RADIUS, se necesita tener habilitado el soporte para CHAP en el RADIUS server para que el Winbox trabaje.
Actualizar RouterOS y RouterBOARD – MikroTik
Administrar los servicios de RouterOs