La integración de FreeRADIUS con MikroTik permite gestionar autenticaciones seguras mediante el protocolo RADIUS. En este artículo, aprenderás a configurar FreeRADIUS en MikroTik paso a paso para optimizar la administración de tu red.
Requisitos Previos
Antes de comenzar con la configuración, asegúrate de cumplir con los siguientes requisitos:
- Un servidor con FreeRADIUS instalado (Ubuntu/Debian recomendado). Puedes verlo en Cómo instalar y configurar FreeRADIUS con daloRADIUS en Ubuntu 24.04
- Un router MikroTik con acceso a WinBox o terminal. Puedes ver como configurarlo en Configuración Básica Router MikroTik
- Conocimientos básicos de administración de redes.
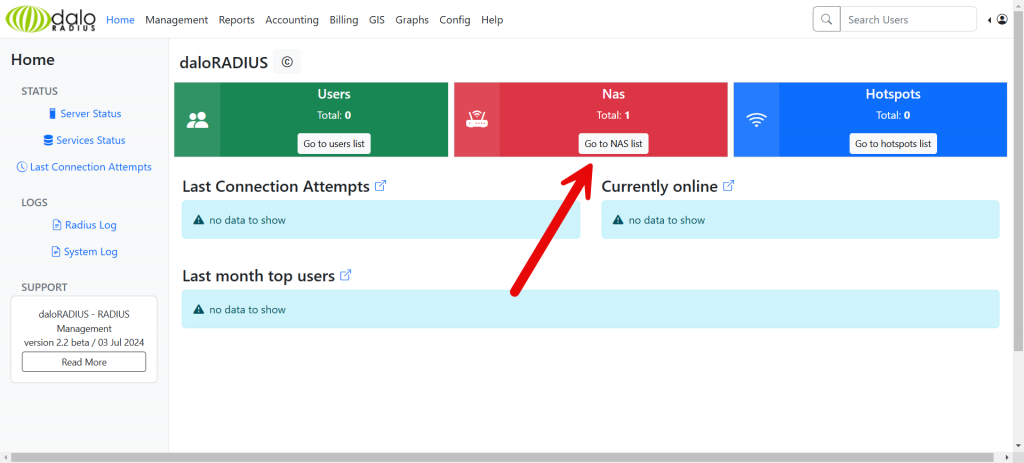
Crear NAS con daloRADIUS
En un servidor basado en Ubuntu/Debian, con FreeRADIUS y daloRADIUS, accede a la interfaz web y crea el NAS que será nuestro equipo MikroTik.

Crear usuarios con daloRADIUS
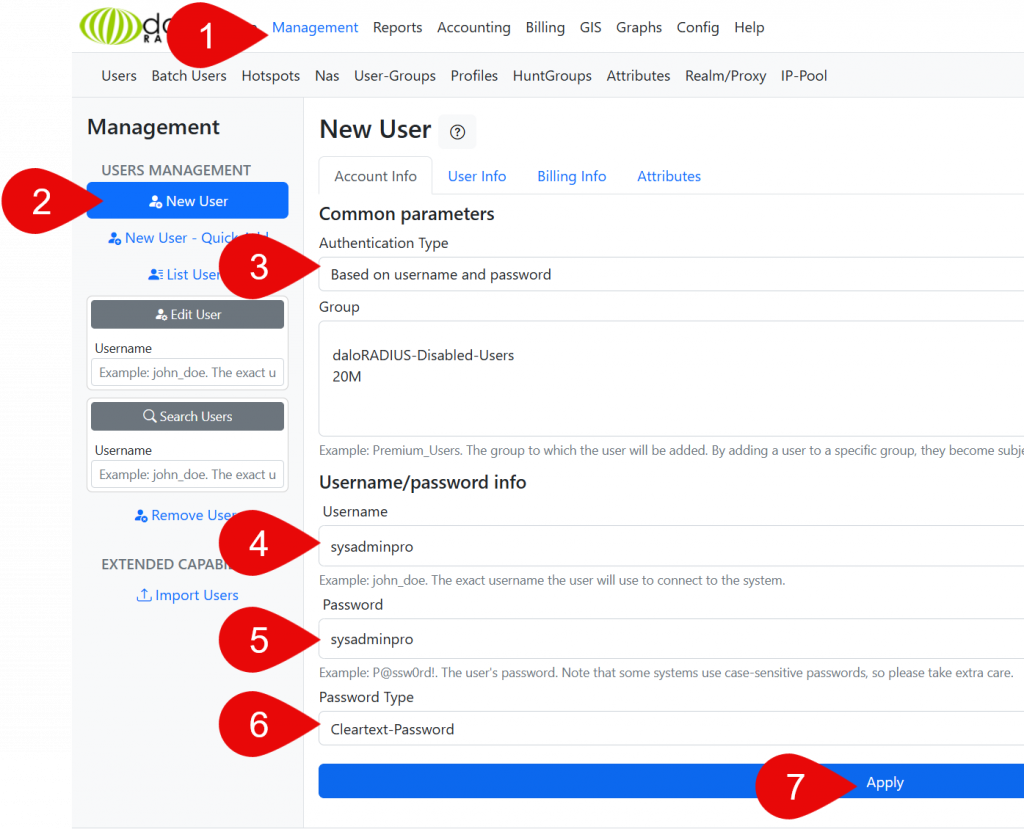
Crearemos los usuarios que queremos que conecte con Radius en el servidor PPPoE.
Configurar MikroTik para Usar FreeRADIUS
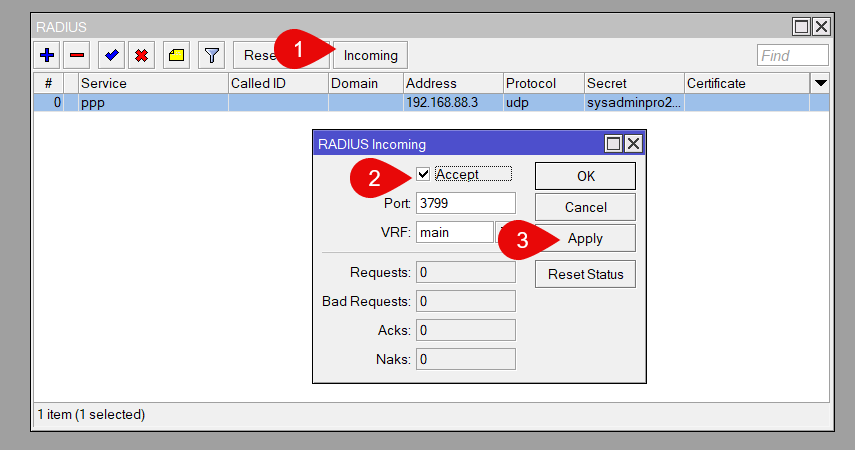
Accede a MikroTik mediante WinBox o terminal y configuramos el apartado RADIUS.

Asegúrate de que la IP y la clave secreta coincidan con las configuradas en FreeRADIUS.
Habilitamos el Incoming de Radius
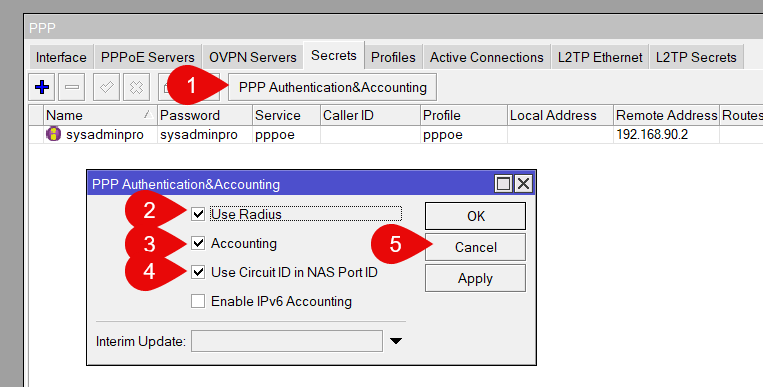
Una vez hecho esto, deberemos de establecer en Secrets que usaremos radius para loquear a los clientes.
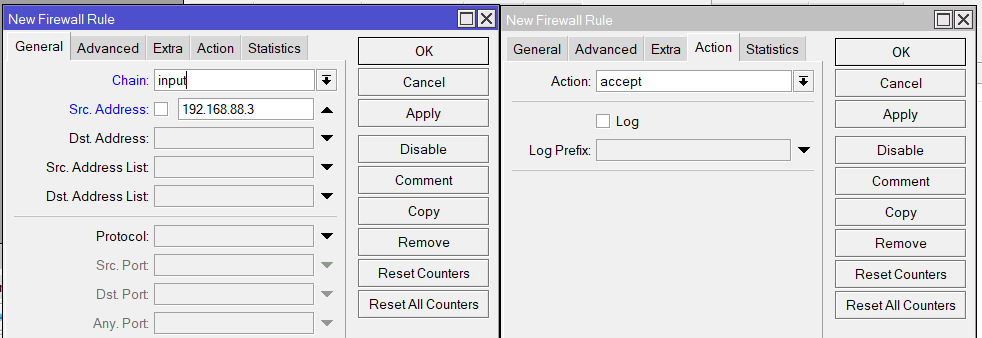
Para que FreeRADIUS pueda gestionar las peticiones de MikroTik, deberemos aceptar que pueda acceder la IP del servidor.
Probar la Autenticación RADIUS
En MikroTik, inicia sesión con un cliente PPPoE y prueba la autenticación con FreeRADIUS.
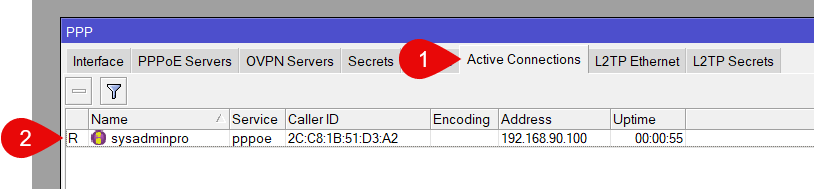
Si todo está configurado correctamente, deberías ver solicitudes de autenticación exitosas.
Cifrado Radius MPPE
En ocasiones cuando conectamos nuestro usuario si el dispositivo permite cifrado MPPE (Microsoft Point-to-Point Encryption) este se activa y negocia el cifrado durante la autenticación PPPoE, sobre todo si la antena es una LTU de Ubiquiti, indicando el cifrado MPPE128 statefull/MPPE128 stateless, esto puede hacer que la conexión no vaya bien.
Para evitar esto necesitamos editar el archivo en FreeRADIUS /etc/freeradius/3.0/mods-available/mschap, y descomentamos la siguiente línea.
#  If use_mppe is not set to no mschap, will
        #  add MS-CHAP-MPPE-Keys for MS-CHAPv1 and
        #  MS-MPPE-Recv-Key/MS-MPPE-Send-Key for MS-CHAPv2
        #
        use_mppe = no
Guardamos y reiniciamos nuestro FreeRADIUS.
systemctl restart freeradiusConfigurar FreeRADIUS en MikroTik mejora la gestión de autenticación en redes, brindando mayor seguridad y flexibilidad. Con esta guía paso a paso, ahora puedes integrar estos sistemas de manera eficiente en tu infraestructura de red.